


I tuoi dati stanno addestrando l'AI di qualcun altro? L'ìimportanza della data sovereignty per il B2B

La data sovereignty, o sovranità dei dati, è il controllo su chi può accedere ai dati di un'azienda, a quali condizioni e sotto quale legge. Con l'intelligenza artificiale il tema cambia natura: i dati non vanno solo custoditi, ma alimentano addestramento e risposte dei modelli. Per un'impresa B2B significa rivedere contratti cloud e SaaS, regole d'uso dell'AI e condivisione dei dati lungo la filiera, alla luce del Data Act, dell'AI Act e della proposta europea di Cloud and AI Development Act.
Perché la sovranità dei dati è diventata una questione di business?
Per anni la domanda è stata «dove sono i miei dati?». Con l'intelligenza artificiale è diventata «chi può usarli, sotto quale legge e per addestrare cosa?». La sovranità dei dati non è più un tema per giuristi e responsabili IT. Riguarda il valore dei dati industriali, la continuità operativa e la capacità di un'azienda di scegliere i propri fornitori tecnologici.
I segnali arrivano da tutte le direzioni. Secondo un'indagine del Capgemini Research Institute su 1.300 dirigenti, il 93% delle organizzazioni ne ha discusso a livello di consiglio di amministrazione e tre su quattro indicano l'AI come l'area dello stack tecnologico su cui la sovranità conta di più. Gartner stima che la spesa mondiale in infrastrutture cloud sovrane raggiungerà 80 miliardi di dollari nel 2026, il 35,6% in più del 2025. Nel frattempo l'Unione europea ha reso applicabile il Data Act e ha proposto una legge dedicata a cloud e AI con livelli di sovranità certificati.
Che cos'è la data sovereignty e in cosa si distingue da residenza e protezione dei dati?
Non esiste una definizione unica. Una rassegna pubblicata su Big Data & Society da Hummel, Braun, Tretter e Dabrock ha analizzato 341 pubblicazioni e ha trovato significati divergenti, a volte poco chiari. Anche un'analisi di ricercatori di Oxford e Bologna su Internet Policy Review nota che nei documenti dell'UE il concetto è usato in modo incoerente.
Per un'impresa è utile partire da tre livelli, dal più ampio al più operativo:
- Sovranità digitale. Per il Servizio Ricerca del Parlamento europeo indica la capacità dell'Europa di agire in modo indipendente nel mondo digitale. Il primo policy brief della Commissione del 2026 la descrive come autonomia strategica che resta però aperta e connessa alle reti globali.
- Sovranità dei dati. È il controllo su chi accede ai dati, a quali condizioni e sotto quale giurisdizione. L'International Data Spaces Association, nata attorno al Fraunhofer, la definisce come la possibilità di decidere da sé come, quando e a che prezzo altri possono usare i propri dati lungo la catena del valore.
- Sovranità dell'AI. È il controllo sull'intera filiera dell'intelligenza artificiale: infrastruttura, modelli, applicazioni e regole d'uso. Come spiegano gli analisti di McKinsey, si può avere sovranità sui dati senza averla sull'AI che li elabora.
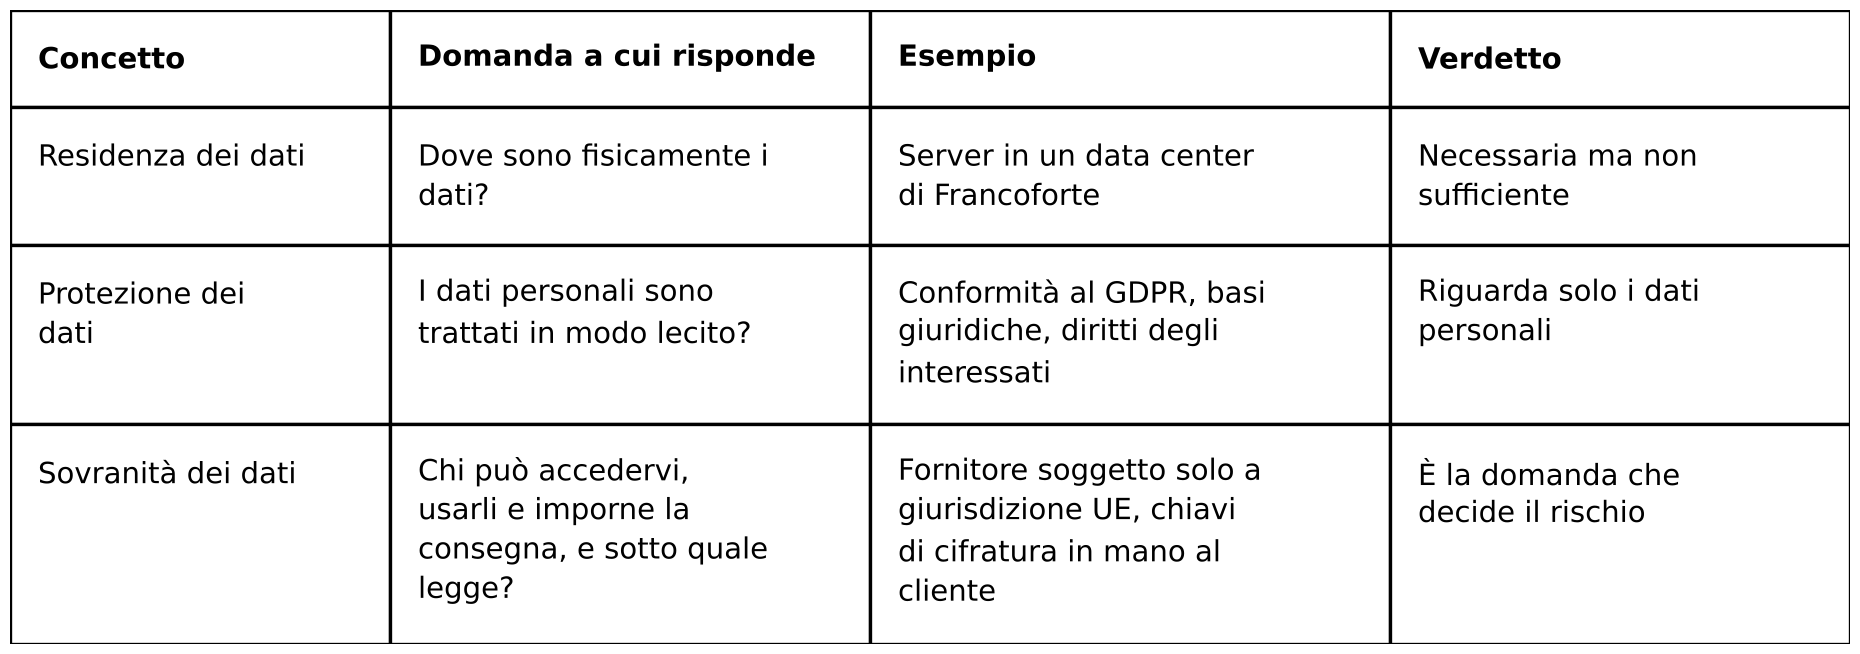
Un dato può risiedere in Europa ed essere trattato nel rispetto del GDPR, ma restare esposto a leggi di paesi terzi se il fornitore che lo gestisce è soggetto a quelle leggi. Inoltre la sovranità non riguarda solo i dati personali: per un'azienda industriale contano altrettanto i dati di produzione, i progetti tecnici, i dati di macchina e i segreti commerciali.
McKinsey, in un report sulla sovereign AI, propone di leggerla come uno spettro e non come uno stato binario, lungo quattro dimensioni: territoriale, operativa, tecnologica e legale.
Perché l'intelligenza artificiale rende la sovranità dei dati più urgente?
Nel cloud tradizionale il dato era un bene da custodire. Con l'AI diventa anche materia prima: alimenta l'addestramento, il fine-tuning e le risposte dei modelli. Il rischio si sposta in tre punti della catena.
Addestramento. I dati di un'azienda possono finire, direttamente o indirettamente, nel miglioramento di modelli che servono anche i concorrenti. Non a caso la proposta europea sul cloud e l'AI prevede, per i livelli di sovranità più alti, un audit indipendente che verifichi anche se i dati generati dal fornitore possano essere usati per addestrare o rifinire modelli di AI, come sintetizza lo studio legale Wilson Sonsini. Sul fronte opposto, l'AI Act obbliga dal 2 agosto 2025 i fornitori di modelli di uso generale a pubblicare una sintesi dei contenuti di addestramento secondo un modello della Commissione.
Inferenza. Ogni prompt, documento caricato o integrazione con un assistente AI trasferisce informazioni a un'infrastruttura esterna. Con gli agenti AI, che leggono e scrivono nei sistemi aziendali, la superficie si allarga ancora: non si tratta più di un file salvato, ma di un accesso continuo a CRM, ERP e documentazione tecnica.
Dipendenza. I modelli e la potenza di calcolo sono concentrati in poche mani. Il rapporto Draghi ricorda che circa il 70% dei modelli di base sviluppati dal 2017 viene dagli Stati Uniti. McKinsey, citando l'AI Index di Stanford, riporta investimenti in AI per 300 miliardi di dollari negli Stati Uniti fra il 2020 e il 2024, contro 62 in Europa.
Adottare l'AI senza una politica sui dati significa decidere implicitamente chi ne trarrà valore. Adottarla con una politica chiara significa poterla usare di più, non di meno.
Quali norme europee definiscono la sovranità dei dati?
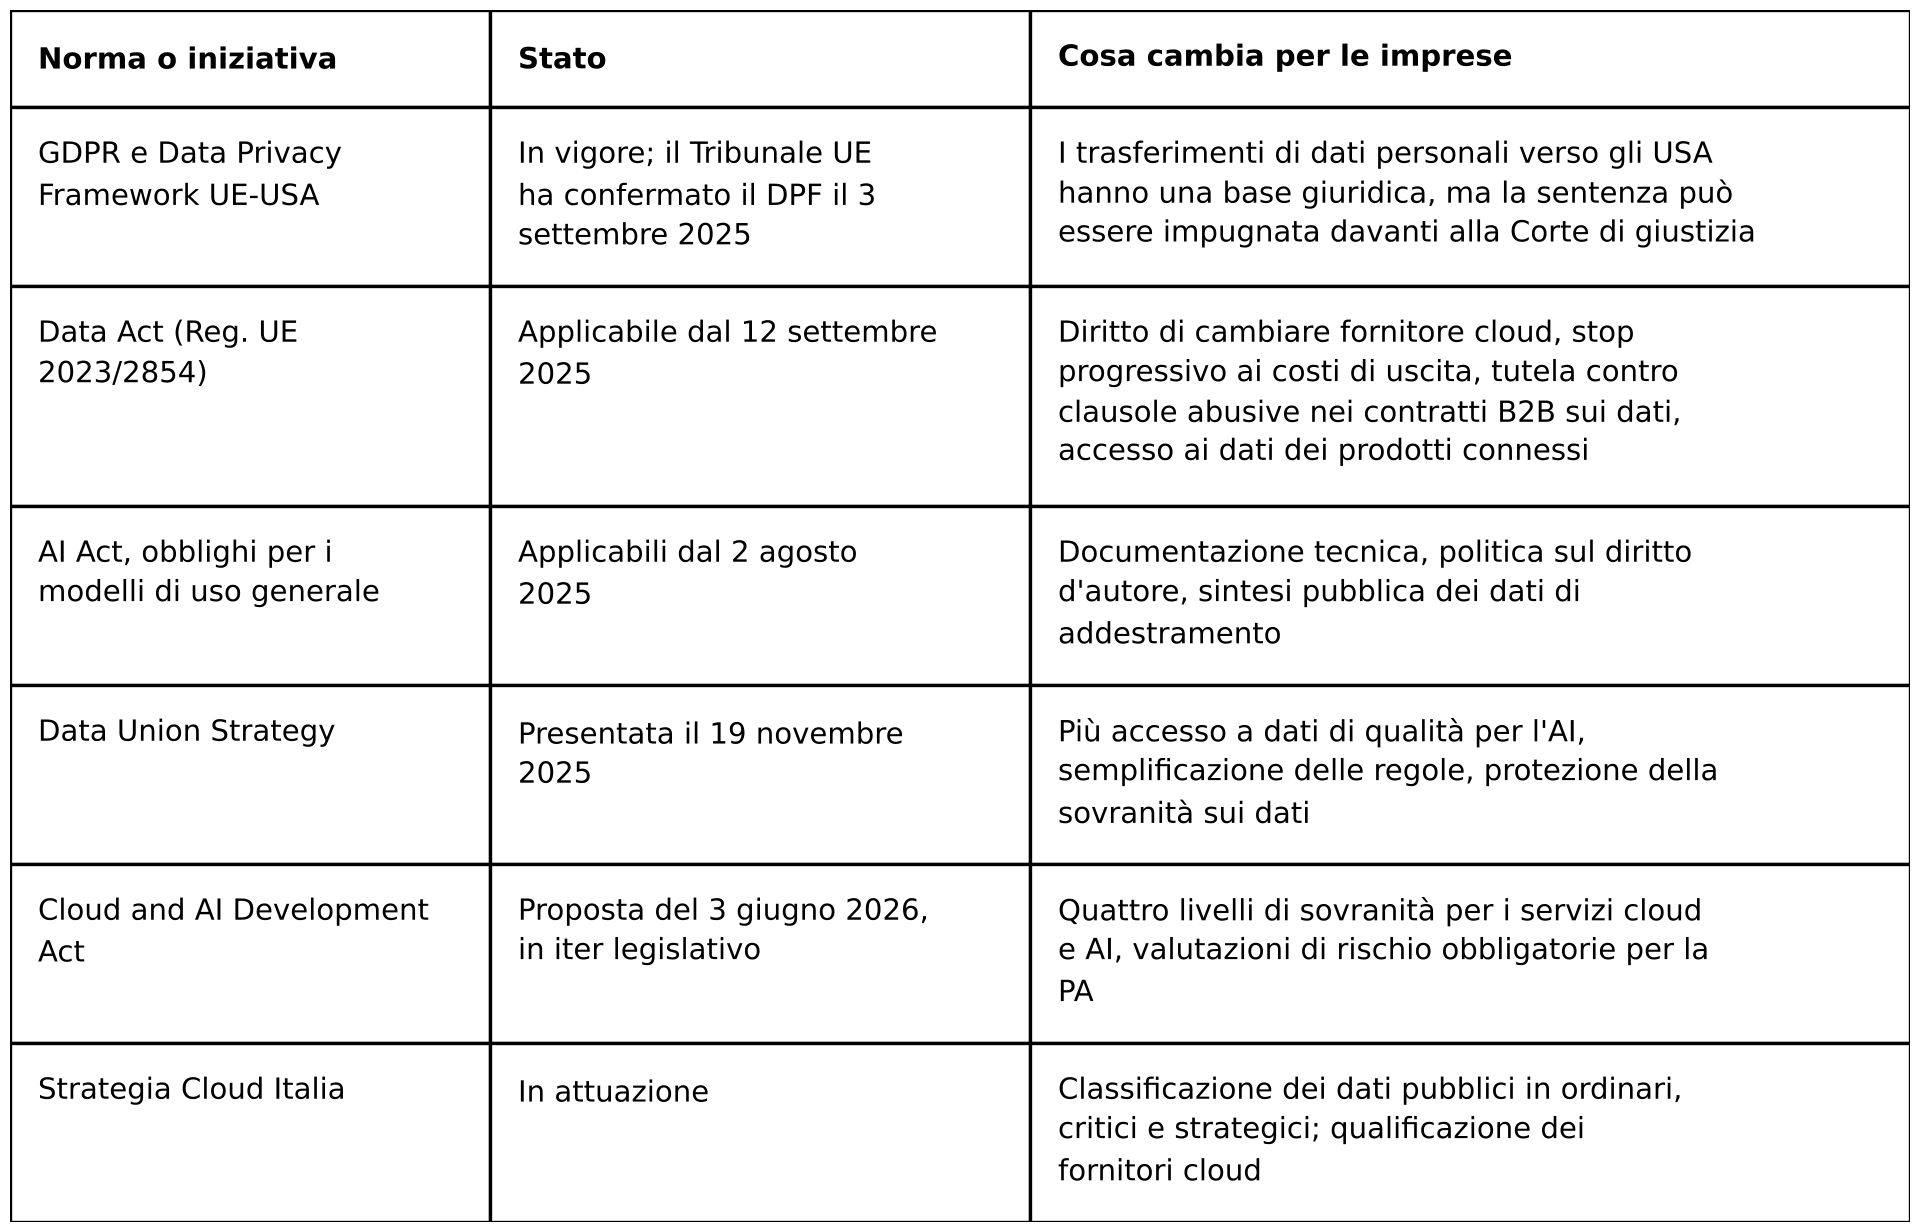
L'Europa ha costruito la sovranità dei dati per strati successivi: prima la protezione dei dati personali, poi la condivisione dei dati industriali, poi l'AI e ora il cloud. Per un'impresa B2B questi strati si sommano.
Che cosa cambia con il Data Act per le aziende B2B?
Il Data Act è la norma che tocca più da vicino il B2B. Secondo l'analisi di Norton Rose Fulbright, le regole su cambio di fornitore e portabilità sono applicabili dal 12 settembre 2025. Le tutele contro le clausole abusive valgono per i nuovi contratti, mentre quelli di lunga durata già in essere vanno adeguati entro il 12 settembre 2027. L'accesso semplificato ai dati riguarda i prodotti connessi immessi sul mercato dopo il 12 settembre 2026.
Sul cloud, lo studio DLA Piper sottolinea che dal 12 gennaio 2027 i fornitori non potranno più imporre costi di cambio fornitore. Il Data Act chiede inoltre ai fornitori di adottare misure ragionevoli, come cifratura e audit, contro l'accesso di autorità di paesi terzi ai dati non personali, come riassume Lewis Silkin.
Che cosa prevede il Cloud and AI Development Act?
La proposta presentata il 3 giugno 2026 introduce un quadro europeo con quattro livelli di garanzia. Come descrive Jones Day, si va dal livello 1, che richiede trattamento e archiviazione su infrastruttura UE, al livello 4, che chiede piena trasparenza e controllo sulla catena del software senza interferenze di paesi terzi. Le pubbliche amministrazioni e gli operatori di infrastrutture critiche dovranno valutare il rischio di sovranità prima di usare un servizio cloud o AI, secondo Taylor Wessing.
La norma è pensata soprattutto per il settore pubblico. Ma, secondo Agence Europe, la vicepresidente esecutiva Henna Virkkunen ha raccomandato alle imprese dei settori coperti dalla direttiva NIS2 di fare lo stesso. Per molte aziende industriali, energetiche e manifatturiere, i livelli di sovranità diventeranno presto una voce dei capitolati e delle richieste dei clienti.
Come funziona la classificazione dei dati nella Strategia Cloud Italia?
L'Italia si è mossa in anticipo sul settore pubblico. La Strategia Cloud Italia, elaborata con l'Agenzia per la Cybersicurezza Nazionale, classifica dati e servizi della PA in ordinari, critici e strategici in base al danno che una loro compromissione causerebbe al Paese, come spiega Agenda Digitale. Dal gennaio 2024 la qualificazione dei servizi cloud per la PA è passata dall'AgID all'ACN, secondo LineaEDP. Per i fornitori B2B che lavorano anche con la PA, la stessa logica di classificazione è un buon punto di partenza per i propri dati.
Perché un data center in Europa non basta?
Quanto dipende l'Europa dai cloud extra-UE?
Il mercato europeo del cloud è fortemente concentrato. Il rapporto Draghi sulla competitività europea stima che tre hyperscaler detengano oltre il 65% del mercato. La relazione che accompagna la proposta di Cloud and AI Development Act, depositata presso il Consiglio dell'UE, indica che la quota dei fornitori UE è passata dal 29% del 2017 al 15% del 2022, e che tre hyperscaler extra-UE controllano oltre il 70% del mercato europeo. Anche l'Istituto dell'UE per gli studi sulla sicurezza legge questa concentrazione come una dipendenza strutturale, con rischi per la riservatezza dei dati europei.
Che cosa c'entra il CLOUD Act statunitense?
Il nodo non è la nazionalità dei fornitori in sé, ma la legge a cui rispondono. Il CLOUD Act statunitense del 2018 consente alle autorità USA di ottenere dati controllati da aziende statunitensi anche quando sono archiviati all'estero. Il 10 giugno 2025, in un'audizione al Senato francese, il direttore affari legali di Microsoft Francia ha dichiarato sotto giuramento di non poter garantire che i dati di cittadini francesi non vengano trasmessi alle autorità USA senza il consenso francese, pur aggiungendo che non era mai accaduto, come riporta The Register.
Il caso mostra il limite della sola residenza dei dati. D'altra parte il quadro non è bianco o nero: il Data Privacy Framework UE-USA è stato confermato dal Tribunale dell'Unione, e la maggior parte delle imprese continuerà a usare servizi globali per molte attività. La domanda giusta non è «tutto sovrano o niente», ma «quali dati e quali processi richiedono quale livello di controllo».
Quanto vale il mercato del cloud sovrano e della sovereign AI?
Gartner chiama «geopatriation» lo spostamento di carichi di lavoro verso ambienti nazionali o regionali e stima che porterà il 20% degli attuali carichi da fornitori globali a fornitori locali. Secondo i dati ripresi da ITPro, la spesa europea in cloud sovrano passerà da 6,9 a 12,6 miliardi di dollari fra 2025 e 2026, per superare quella nordamericana nel 2027. Gartner precisa che circa l'80% di questa spesa riguarderà nuovi progetti o sistemi non ancora migrati.
Secondo McKinsey tra il 30 e il 40% della spesa in AI potrebbe essere influenzato da requisiti di sovranità. In un'altra analisi la stessa società stima un mercato della sovereign AI da 600 miliardi di dollari al 2030, trainato da pubblica amministrazione e settori regolati, e riporta che il 71% dei 300 dirigenti intervistati la considera una preoccupazione esistenziale o un imperativo strategico.
Le imprese, però, sono pragmatiche. Secondo il Capgemini Research Institute, il 59% considera irrealistica una sovranità digitale completa e due terzi la definiscono come «interdipendenza resiliente»: controllo selettivo sulle tecnologie critiche e partnership per il resto. Solo il 14% dichiara di avere una visibilità completa sulle proprie dipendenze tecnologiche.
Come si traduce la data sovereignty nel B2B?
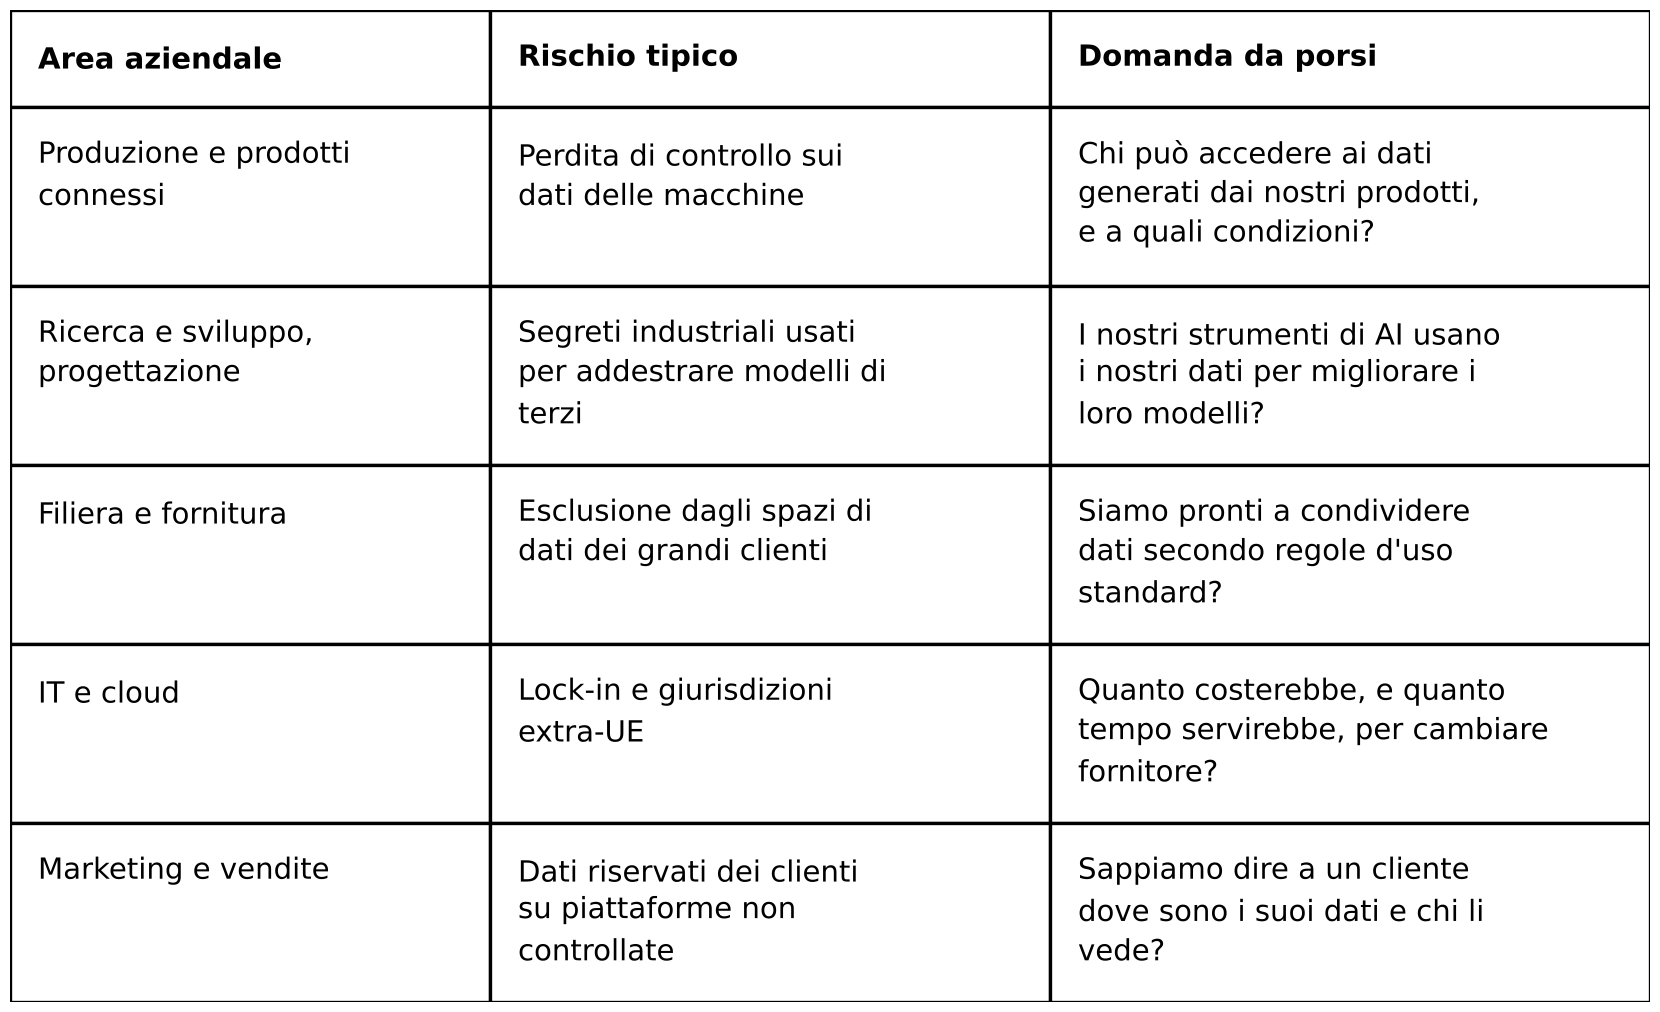
Nel B2C la sovranità dei dati è soprattutto una questione di privacy. Nel B2B è una questione di valore, di rapporti di forza nella filiera e di fiducia commerciale.
Chi controlla i dati generati da macchine e prodotti connessi?
Per un costruttore di macchine, un produttore di componenti o un'azienda energetica, i dati generati da impianti e prodotti connessi valgono quanto il prodotto stesso. Il Data Act riconosce agli utenti dei prodotti connessi il diritto di accedere a questi dati e di condividerli con terzi, e chiede ai produttori di progettare l'accesso fin dall'inizio per i prodotti immessi sul mercato dopo settembre 2026. Secondo PwC Legal, i titolari dei dati possono però chiedere un compenso ragionevole per la condivisione B2B, aprendo spazio a nuovi modelli di licenza. Chi vende macchine deve ripensare contratti, piattaforme e servizi post-vendita; chi le compra acquisisce un potere negoziale nuovo sui dati che produce.
Come si condividono i dati lungo la filiera senza perderne il controllo?
La risposta europea sono i data space. L'associazione europea dell'industria tecnologica Orgalim li descrive come sistemi decentralizzati e federati in cui chi detiene i dati ne mantiene il controllo, mentre interoperabilità, identità verificate e regole d'uso rendono possibile lo scambio. Nel modello dell'International Data Spaces Association, il proprietario allega ai dati condizioni d'uso prima di trasferirli.
Nell'automotive questo approccio ha preso forma in Catena-X. Il Fraunhofer descrive come su questa base stiano nascendo data space di settore, come Factory-X, all'interno dell'iniziativa Manufacturing-X sostenuta dal governo tedesco. Per una PMI della filiera, partecipare a questi ecosistemi diventerà sempre più spesso una condizione per lavorare con i grandi committenti.
Perché la sovranità dei dati entra nei capitolati?
Con il Cloud and AI Development Act i livelli di sovranità diventeranno criteri di acquisto per la PA e, per effetto trascinamento, per le infrastrutture critiche e le loro filiere. Un fornitore che non sa dire su quale infrastruttura gira il suo servizio, chi può accedere ai dati e con quale AI li elabora rischia di uscire dalle selezioni prima ancora di presentare l'offerta.
Che cosa cambia per marketing e vendite?
CRM, marketing automation, strumenti di intent data e assistenti AI trattano informazioni su clienti, prospect e trattative. Nel B2B quei dati includono spesso progetti, volumi e condizioni economiche dei clienti, cioè informazioni che il cliente considera riservate. Usarli per addestrare modelli esterni o condividerli con piattaforme di terzi senza regole chiare è un rischio legale e reputazionale. Allo stesso tempo, un'azienda che sa spiegare in modo semplice e verificabile dove sono i dati del cliente, chi vi accede e come li usa l'AI costruisce fiducia.
Come si imposta una strategia di sovranità dei dati per livelli?
La sovranità non è un interruttore. McKinsey la descrive come uno spettro, la proposta europea la articola in quattro livelli, la Strategia Cloud Italia classifica i dati in base all'impatto di una loro compromissione. Un'impresa B2B può applicare la stessa logica in sei passi.
- Classificare i dati in almeno tre classi, ispirandosi al modello italiano: ordinari, critici, strategici.
- Mappare le dipendenze: fornitori cloud, SaaS e AI, giurisdizioni a cui rispondono, dati che trattano. Secondo Capgemini solo il 14% delle organizzazioni ha una visibilità completa sulle proprie dipendenze.
- Assegnare un livello di controllo a ogni classe: residenza in UE per i dati ordinari, fornitore soggetto solo a diritto UE o chiavi di cifratura gestite internamente per quelli critici, infrastruttura dedicata o on-premise per quelli strategici.
- Rivedere i contratti: diritto di uscita e portabilità come previsto dal Data Act, divieto esplicito di usare i dati per addestrare modelli, localizzazione, audit, notifica delle richieste di accesso da parte di autorità.
- Governare l'uso dell'AI: quali strumenti sono autorizzati, con quali dati, con quali impostazioni. Assistenti e agenti AI vanno trattati come fornitori che vedono dati riservati.
- Preparare un piano di uscita: sapere in quanto tempo e con quali costi si può cambiare fornitore. Capgemini rileva che solo il 42% delle organizzazioni che hanno subito interruzioni di recente ha un piano di contingenza.
Checklist rapida
- ☐ Sappiamo dove risiedono i dati critici e quale legge si applica al fornitore che li gestisce?
- ☐ I contratti cloud e SaaS escludono l'uso dei nostri dati per addestrare modelli?
- ☐ Abbiamo una policy sull'uso di strumenti di AI generativa con dati di clienti e progetti?
- ☐ Conosciamo i nostri obblighi e diritti come produttori o utenti di prodotti connessi ai sensi del Data Act?
- ☐ Possiamo rispondere in modo chiaro a un cliente che chiede dove sono i suoi dati?
- ☐ Abbiamo valutato la partecipazione ai data space della nostra filiera?
- ☐ Sappiamo quanto costa, in tempo e denaro, cambiare fornitore cloud?
Che cosa fare adesso
Chi parte da zero può iniziare da tre mosse a basso costo. Classificare i dati aziendali in tre livelli e individuare quelli strategici. Fare l'inventario degli strumenti di AI già in uso nei reparti, compresi quelli adottati senza passare dall'IT. Rileggere i contratti cloud e SaaS principali alla ricerca di clausole su uscita, portabilità e uso dei dati per l'addestramento.
Chi ha già una strategia di AI può invece trasformare la sovranità in un argomento commerciale: una pagina chiara su dove sono i dati dei clienti, chi vi accede e come li usa l'AI, coerente con ciò che dicono i commerciali. Per impostare l'adozione dell'AI con regole chiare sui dati Krein offre un servizio di AI implementation e agentic AI, e per definire posizionamento e canali una strategia digitale B2B.
Se serve capire quali dati e processi richiedono quale livello di controllo prima di estendere l'uso dell'AI, parla con Krein.
FAQ
Che cosa significa data sovereignty?
Data sovereignty, o sovranità dei dati, indica il controllo su chi può accedere ai dati, usarli o imporne la consegna, e sotto quale giurisdizione. Non coincide con la residenza dei dati, che riguarda solo dove sono archiviati, né con la protezione dei dati personali prevista dal GDPR.
Se i dati sono in un data center europeo, sono automaticamente sovrani?
No. Se il fornitore che gestisce il data center è soggetto a leggi di paesi terzi, come il CLOUD Act statunitense, le autorità di quei paesi possono chiedere l'accesso ai dati anche se sono archiviati in Europa. Per questo contano la giurisdizione del fornitore, la gestione delle chiavi di cifratura e le clausole contrattuali.
Che differenza c'è tra data sovereignty e sovereign AI?
La data sovereignty riguarda il controllo sui dati. La sovereign AI riguarda il controllo sull'intera filiera dell'intelligenza artificiale: infrastruttura, modelli, applicazioni e regole d'uso. Un'azienda può avere i dati sotto controllo e usare comunque modelli e servizi AI su cui non ha alcuna influenza.
Il Data Act riguarda anche le PMI B2B?
Sì, se producono o usano prodotti connessi, condividono dati con altre imprese o usano servizi cloud. Le regole su cambio di fornitore cloud e portabilità sono applicabili dal 12 settembre 2025, e dal 12 gennaio 2027 i fornitori non potranno più imporre costi di cambio. Per i prodotti connessi immessi sul mercato dopo il 12 settembre 2026 vale l'obbligo di accesso ai dati fin dalla progettazione.
Il Cloud and AI Development Act obbligherà le aziende private a usare cloud europei?
La proposta del 3 giugno 2026 riguarda soprattutto le pubbliche amministrazioni e gli operatori di infrastrutture critiche, che dovranno valutare il rischio di sovranità prima di usare servizi cloud e AI. È ancora in iter legislativo. Per le aziende private l'effetto principale sarà indiretto, attraverso capitolati e requisiti dei clienti pubblici e critici.
Come si evita che i propri dati vengano usati per addestrare modelli di terzi?
Con tre leve: clausole contrattuali che vietano esplicitamente l'uso dei dati per l'addestramento, impostazioni degli strumenti di AI verificate dall'IT, e una policy interna su quali dati possono essere inseriti in quali strumenti. Per i dati strategici conviene valutare soluzioni ospitate su infrastruttura dedicata.
Fonti
- Parlamento europeo, EPRS, Digital sovereignty for Europe, 2020.
- Commissione europea, Open but Not Powerless: Towards a Common Understanding of EU Digital Sovereignty, 2026.
- Commissione europea, General-purpose AI obligations under the AI Act, 2025.
- Consiglio dell'UE, Proposta di Cloud and AI Development Act, 2026.
- Commissione europea, Il rapporto Draghi sulla competitività europea, 2024.
- Istituto dell'UE per gli studi sulla sicurezza, brief sulla dipendenza dal cloud, 2025.
- datos.gob.es, Data Union Strategy, 2025.
- Ministero federale dell'economia tedesco, Manufacturing-X.
- Fraunhofer, Manufacturing-X.
- International Data Spaces Association, IDS Reference Architecture.
- Orgalim, Unlocking data spaces for manufacturing.
- Gartner, Worldwide Sovereign Cloud IaaS Spending Will Total $80 Billion in 2026, 2026; ITPro, sintesi dei dati regionali, 2026.
- McKinsey, Sovereign AI: building ecosystems for strategic resilience and impact; The sovereign AI agenda; Accelerating Europe's AI adoption: the role of sovereign AI; What is sovereign AI?.
- Capgemini Research Institute, Digital Sovereignty: From Policy Ambition to Executive Imperative, 2026.
- PwC Legal, The EU Data Act becomes applicable, 2025.
- Norton Rose Fulbright, Data Act; DLA Piper, Understanding switching and termination rights under the Data Act, 2025; Lewis Silkin, The EU Data Act: what's it for, 2025.
- Jones Day, European Commission's proposed cloud sovereignty framework, 2026; Taylor Wessing, Cloud and AI Development Act, 2026; Wilson Sonsini, proposta CADA, 2026, e sentenza Latombe, 2025.
- Agence Europe, Commission proposes sovereignty risk assessments for public cloud services, 2026.
- The Register, Microsoft admits it 'cannot guarantee' data sovereignty, 2025.
- Agenda Digitale, Strategia Cloud Italia, tutte le regole; LineaEDP, ACN subentra ad AgID nella qualifica del cloud per la PA, 2024.
- Hummel, P., Braun, M., Tretter, M., Dabrock, P., Data sovereignty: A review, Big Data & Society, 2021.
- Roberts, H., Cowls, J., Casolari, F., Morley, J., Taddeo, M., Floridi, L., Safeguarding European values with digital sovereignty, Internet Policy Review, 2021.